Imagina empezar en una empresa y recibir una cuenta para entrar en la computadora y acceder a las carpetas de tu departamento. ¿Cómo reconocen los sistemas esa identidad? ¿Y por qué la misma cuenta abre una carpeta, pero recibe «acceso denegado» en otra?
En muchas redes Windows, parte de esa organización depende del Domain Controller (DC), o controlador de dominio. Entender su función ayuda a separar problemas de inicio de sesión, fallas de permisos y riesgos de administración. Acompañaremos a una empleada ficticia, Ana, desde el primer acceso hasta el cuidado de las cuentas privilegiadas.
El controlador es el servidor; Active Directory es el servicio
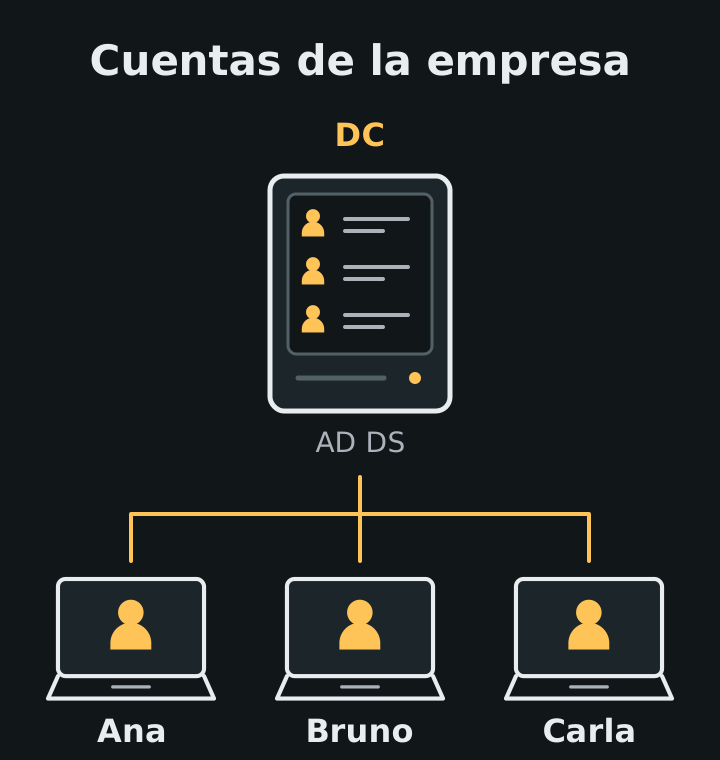
Active Directory Domain Services (AD DS) es un servicio de directorio: organiza información sobre identidades, computadoras y otros objetos de la red. Un dominio AD DS reúne esos objetos en una estructura administrativa. El DC es el servidor que ejecuta AD DS, mantiene los datos del directorio y proporciona servicios de autenticación.
En el ejemplo, Ana tiene una cuenta en el dominio y el equipo responsable incorporó su computadora a él. Esto permite administrar esa identidad de forma centralizada, en lugar de crear una cuenta independiente en cada máquina. La introducción a AD DS de Microsoft presenta esta organización.
Piensa en un registro institucional: el directorio guarda los registros; los controladores mantienen ese registro disponible y atienden las solicitudes. Es una analogía para separar funciones. El directorio también contiene información sensible de autenticación, además de nombres en una agenda.
El dominio de la empresa no es un registro de sitio web
El término «dominio» también aparece en las direcciones de sitios web. Registrar un nombre público no crea un dominio AD DS ni un controlador. Aunque AD DS utiliza nombres DNS, hablamos de estructuras con finalidades diferentes.
El Domain Name System (DNS) participa en el descubrimiento de los controladores. Según la documentación de DNS y AD DS, los clientes utilizan DNS para localizar los servicios del directorio. Si la computadora de Ana consulta un DNS inadecuado, puede tener dificultades para encontrar un DC aunque consiga abrir sitios web.
Esto cambia la investigación: «internet funciona» no demuestra que el descubrimiento del dominio funcione. El equipo necesita verificar la configuración esperada. Cambiar por cuenta propia el DNS corporativo por un resolvedor público puede dificultar ese proceso.
Del inicio de sesión a la carpeta: identidad y permisos son decisiones distintas
La autenticación verifica la identidad presentada. La autorización determina qué acciones puede realizar esa identidad. Que Ana consiga entrar en la computadora no significa que pueda leer todos los documentos de la empresa.
Un flujo común utiliza Kerberos, un protocolo de autenticación. El DC ejecuta el Key Distribution Center (KDC), servicio de distribución de claves. En una explicación simplificada, el cliente demuestra la identidad de Ana al KDC y recibe un Ticket Granting Ticket (TGT); después utiliza ese ticket para solicitar uno específico para el servicio de archivos. La introducción a Kerberos detalla este intercambio.
Al recibir el ticket de servicio, el servidor de archivos verifica la identidad y evalúa los permisos aplicables. En el escenario de Ana, los permisos conceden a su grupo lectura de la carpeta Proyectos, pero no acceso a Finanzas. La documentación de control de acceso explica la relación entre identidades, grupos y permisos sobre recursos.
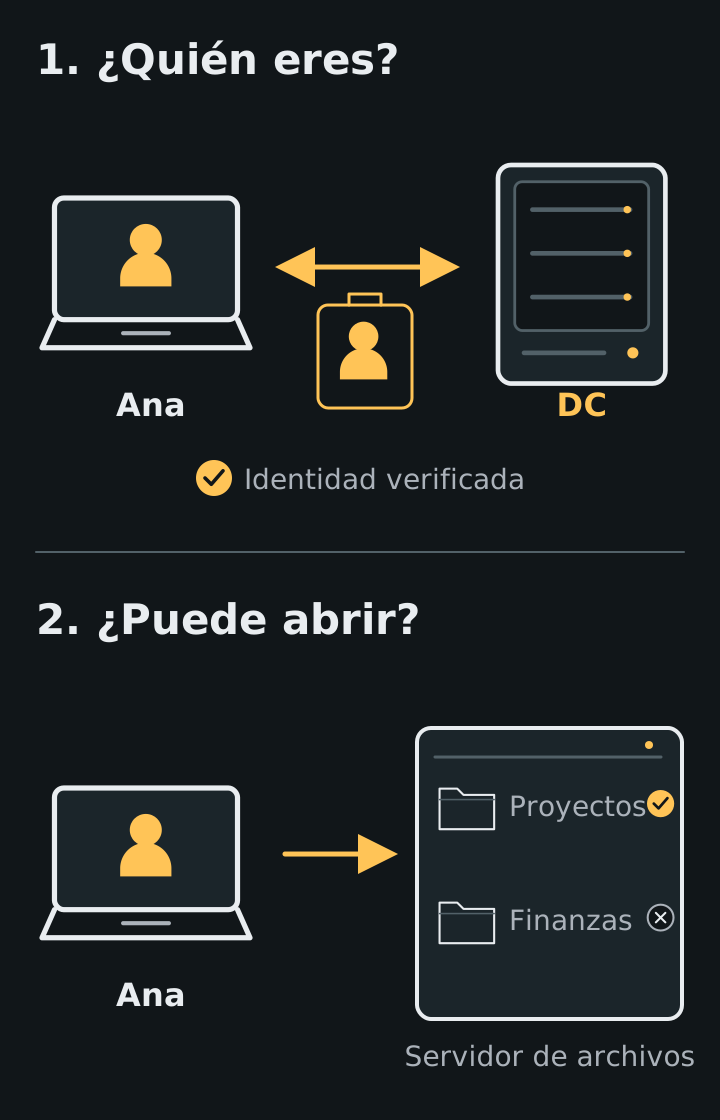
El DC no funciona como paso obligatorio para el contenido de cada archivo. Los tickets pueden reutilizarse mientras sean válidos y existen otros mecanismos de autenticación. Un «acceso denegado» en una sola carpeta exige examinar los permisos y el contexto, en lugar de suponer que falló todo el controlador.
Las directivas de grupo organizan las configuraciones
Además de las cuentas, la administración necesita configurar computadoras y usuarios. Los Group Policy Objects (GPO), u objetos de directiva de grupo, reúnen configuraciones que pueden aplicarse en un entorno AD DS. La introducción a la directiva de grupo describe esta gestión centralizada.
Una directiva puede configurar reglas de firewall en un conjunto de computadoras. Eso no significa que cualquier GPO afecte a toda la empresa: los vínculos, la jerarquía y los filtros influyen en su alcance. La documentación de procesamiento explica estos criterios.
Si la computadora de Ana presenta una configuración diferente, la pregunta útil es: «¿qué directiva debería alcanzar esta máquina y cuál se aplicó realmente?». Modificar una GPO en producción para experimentar puede afectar a otras personas. Quien está empezando debe observar el resultado con el equipo o practicar en un laboratorio propio.
Por qué el DC exige una protección especial
Centralizar identidades facilita la administración y concentra responsabilidad. Microsoft advierte que el acceso privilegiado indebido a un DC puede permitir modificaciones graves del directorio y amenazar los sistemas y las cuentas administradas.
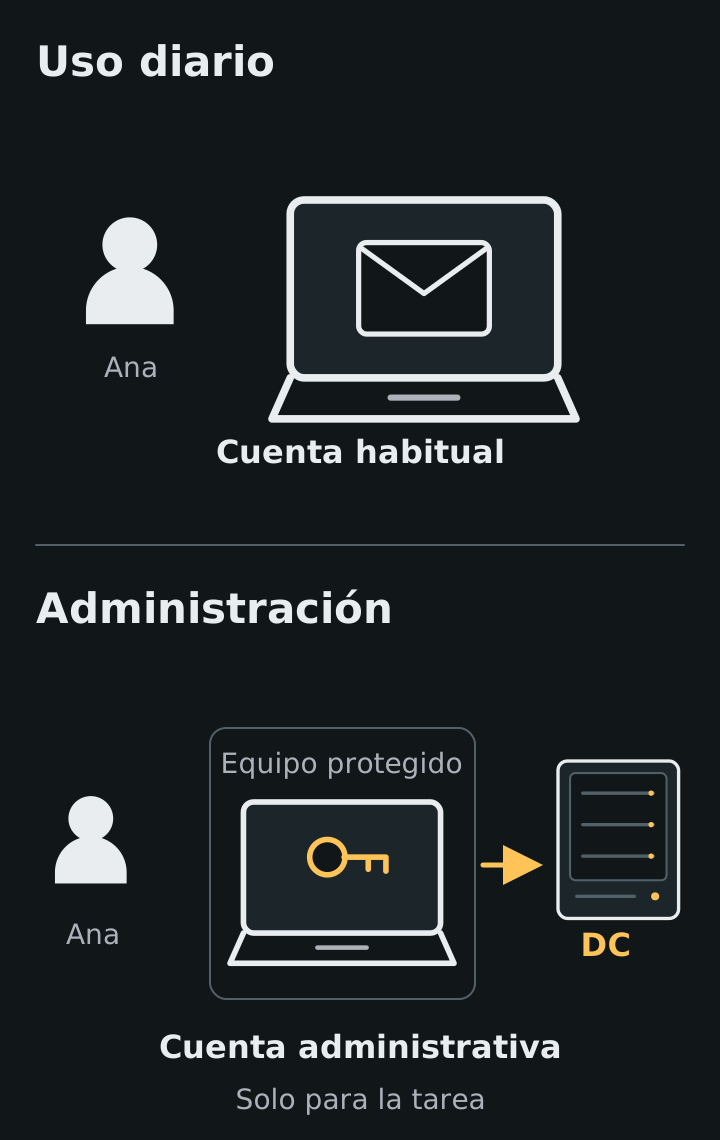
Un ejemplo es una cuenta administrativa utilizada para leer correo y navegar. Si esa rutina expone la cuenta o la sesión, el impacto puede alcanzar funciones administrativas. La orientación de mínimo privilegio es conceder únicamente los derechos necesarios para la tarea.
En la práctica, el equipo debe separar las cuentas habituales de las administrativas, utilizar estaciones protegidas para administrar, revisar quién tiene privilegios y mantener actualizados los controladores. Una tarea limitada no justifica automáticamente el acceso de administrador del dominio.
Más controladores ayudan a la continuidad, pero no sustituyen la recuperación
Un dominio puede tener varios DC que replican los datos del directorio. La introducción a la replicación de Active Directory explica cómo se distribuyen los cambios. Esto ayuda a mantener el servicio disponible cuando un controlador deja de estarlo, según el diseño y la salud del entorno.
Por ejemplo, dos DC que dependen del mismo equipo físico siguen compartiendo un punto de falla. Y la replicación no equivale a una copia de seguridad: un cambio indebido también puede propagarse. La recuperación necesita su propia planificación.
Evita también concluir que una falla del DC interrumpe inmediatamente todos los accesos. Las sesiones y los tickets existentes pueden seguir funcionando; una computadora puede permitir el acceso local mediante información de inicio de sesión anterior en caché, según la configuración. Esto no garantiza nuevos accesos a recursos de la red.
Empieza dibujando un acceso autorizado
Antes de instalar servicios, dibuja el recorrido de Ana: computadora, DNS, controlador y carpeta. Marca quién verifica la identidad y quién aplica el permiso. Si puedes explicar por qué accede a Proyectos y no a Finanzas, ya entendiste una distinción esencial.
Realiza este estudio en un entorno propio o con autorización explícita. Utiliza cuentas y datos ficticios; no modifiques directivas, grupos ni servicios corporativos sin el responsable. La guía del primer laboratorio seguro ayuda a preparar esa separación.
Por último, este artículo trata sobre AD DS. Microsoft Entra ID es un servicio de identidad en la nube con otro modelo; no es simplemente un DC alojado en internet. La comparación entre los servicios de identidad de Microsoft ayuda a distinguir estas arquitecturas. Al continuar tus estudios, identifica primero qué servicio utiliza tu entorno.
Referencias
- Microsoft Learn — Introducción a Active Directory Domain Services ↗
- Microsoft Learn — DNS y AD DS ↗
- Microsoft Learn — Introducción a la autenticación Kerberos ↗
- Microsoft Learn — Introducción al control de acceso ↗
- Microsoft Learn — Introducción a la directiva de grupo ↗
- Microsoft Learn — Procesamiento de directivas de grupo ↗
- Microsoft Learn — Conceptos de replicación de Active Directory ↗
- Microsoft Learn — Protección de los controladores de dominio contra ataques ↗
- Microsoft Learn — Implementación de modelos administrativos de mínimo privilegio ↗
- Microsoft Learn — Información de inicio de sesión de dominio en caché ↗
- Microsoft Learn — Comparación de soluciones de identidad ↗