Imagine começar em uma empresa e receber uma conta para entrar no computador e acessar as pastas do seu setor. Como os sistemas reconhecem essa identidade? E por que a mesma conta abre uma pasta, mas recebe “acesso negado” em outra?
Em muitas redes Windows, parte dessa organização depende do Domain Controller (DC), ou controlador de domínio. Entender seu papel ajuda a separar problemas de login, falhas de permissão e riscos de administração. Vamos acompanhar uma funcionária fictícia, Ana, do primeiro acesso ao cuidado com as contas privilegiadas.
O controlador é o servidor; o Active Directory é o serviço
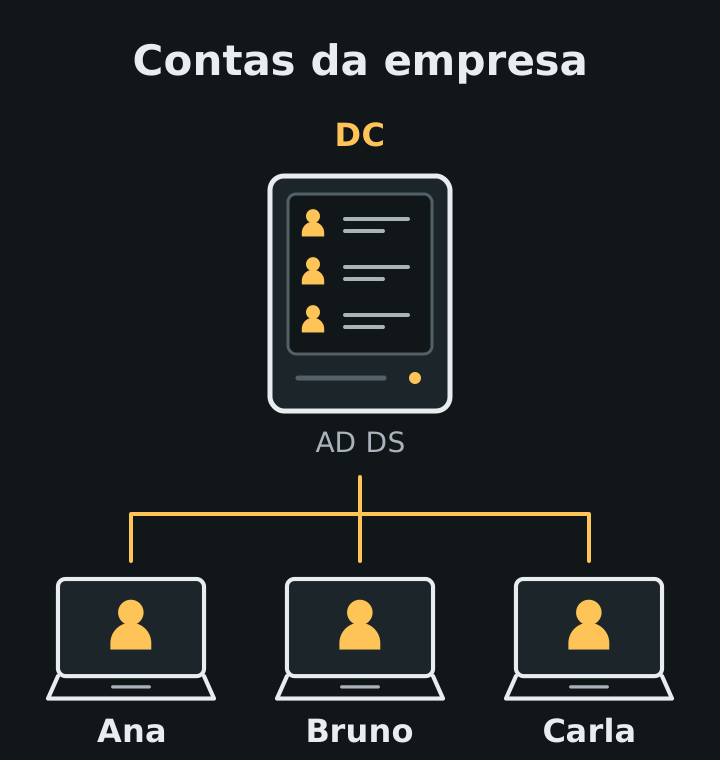
O Active Directory Domain Services (AD DS) é um serviço de diretório: organiza informações sobre identidades, computadores e outros objetos da rede. Um domínio AD DS reúne esses objetos em uma estrutura administrativa. O DC é o servidor que executa AD DS, mantém dados do diretório e fornece serviços de autenticação.
No exemplo, Ana tem uma conta no domínio e seu computador foi ingressado nele pela equipe responsável. Isso permite administrar essa identidade de forma centralizada, em vez de criar uma conta independente em cada máquina. A visão geral de AD DS da Microsoft apresenta essa organização.
Pense em um cadastro institucional: o diretório guarda os registros; os controladores mantêm esse cadastro disponível e atendem às solicitações. É uma analogia para separar funções. O diretório também contém informações sensíveis de autenticação, não apenas nomes em uma agenda.
Domínio da empresa não é registro de site
O termo “domínio” também aparece em endereços de sites. Registrar um nome público não cria um domínio AD DS nem um controlador. Embora o AD DS use nomes DNS, estamos falando de estruturas com finalidades diferentes.
O Domain Name System (DNS) participa da descoberta dos controladores. Conforme a documentação de DNS e AD DS, clientes usam DNS para localizar serviços do diretório. Se o computador de Ana consulta um DNS inadequado, pode ter dificuldade para encontrar um DC mesmo conseguindo abrir sites.
Isso muda a investigação: “a internet funciona” não comprova que a descoberta do domínio funciona. A equipe precisa verificar a configuração esperada. Trocar o DNS corporativo por um resolvedor público por conta própria pode atrapalhar esse processo.
Do login à pasta: identidade e permissão são decisões diferentes
Autenticação verifica a identidade apresentada. Autorização determina quais ações essa identidade pode realizar. Ana conseguir entrar no computador não significa que possa ler todos os documentos da empresa.
Um fluxo comum usa Kerberos, protocolo de autenticação. O DC executa o Key Distribution Center (KDC), serviço de distribuição de chaves. Em uma explicação simplificada, o cliente comprova a identidade de Ana ao KDC e recebe um Ticket Granting Ticket (TGT); depois usa esse ticket para solicitar um ticket específico para o serviço de arquivos. A visão geral de Kerberos detalha essa troca.
Ao receber o ticket de serviço, o servidor de arquivos verifica a identidade e avalia as permissões aplicáveis. No cenário de Ana, as permissões concedem ao seu grupo leitura da pasta Projetos, mas não concedem acesso a Financeiro. A documentação de controle de acesso explica a relação entre identidades, grupos e permissões sobre recursos.
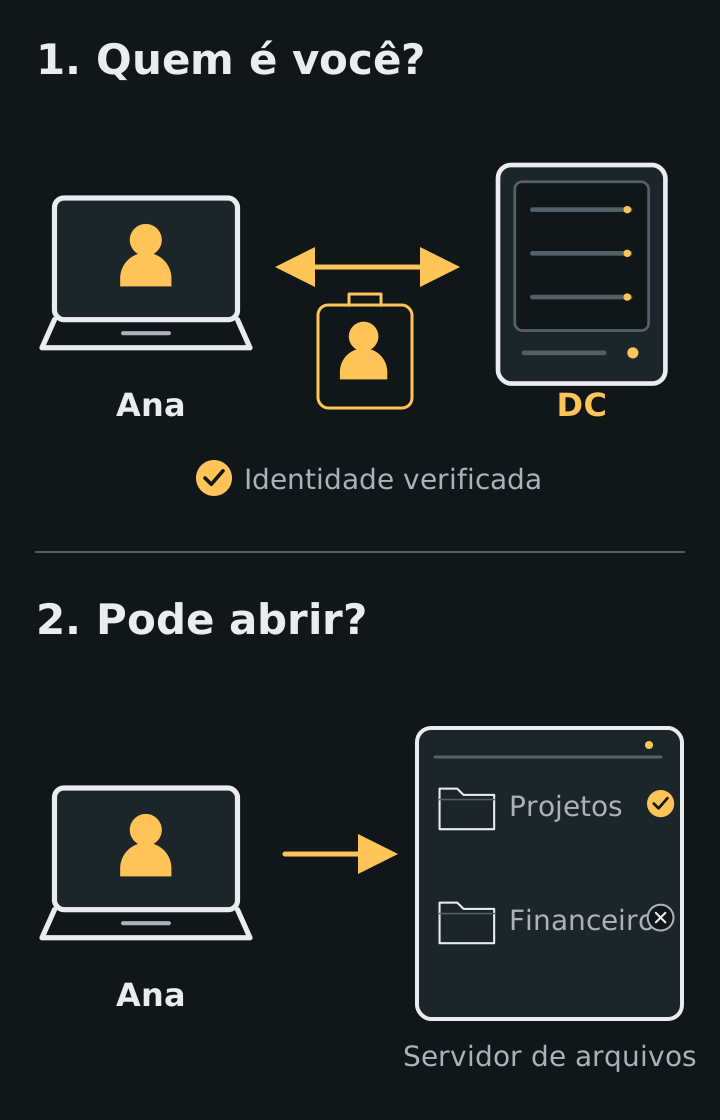
O DC não funciona como passagem obrigatória para o conteúdo de cada arquivo. Tickets podem ser reutilizados enquanto válidos, e outros mecanismos de autenticação existem. “Acesso negado” em uma única pasta pede examinar permissões e contexto, em vez de presumir que o controlador inteiro falhou.
Políticas de grupo organizam configurações
Além das contas, a administração precisa configurar computadores e usuários. Os Group Policy Objects (GPOs), ou objetos de Política de Grupo, reúnem configurações que podem ser aplicadas em um ambiente AD DS. A visão geral de Política de Grupo descreve essa gestão centralizada.
Uma política pode configurar regras de firewall em um conjunto de computadores. Isso não significa que qualquer GPO afete toda a empresa: vínculos, hierarquia e filtros influenciam o alcance. A documentação de processamento explica esses critérios.
Se o computador de Ana apresenta uma configuração diferente, a pergunta útil é: “qual política deveria alcançar esta máquina e qual foi efetivamente aplicada?”. Alterar uma GPO em produção para experimentar pode atingir outras pessoas. Quem está começando deve observar o resultado com a equipe ou praticar em laboratório próprio.
Por que o DC exige proteção especial
Centralizar identidades facilita a administração e concentra responsabilidade. A Microsoft alerta que acesso privilegiado indevido a um DC pode permitir alterações graves no diretório e ameaçar os sistemas e contas gerenciados.
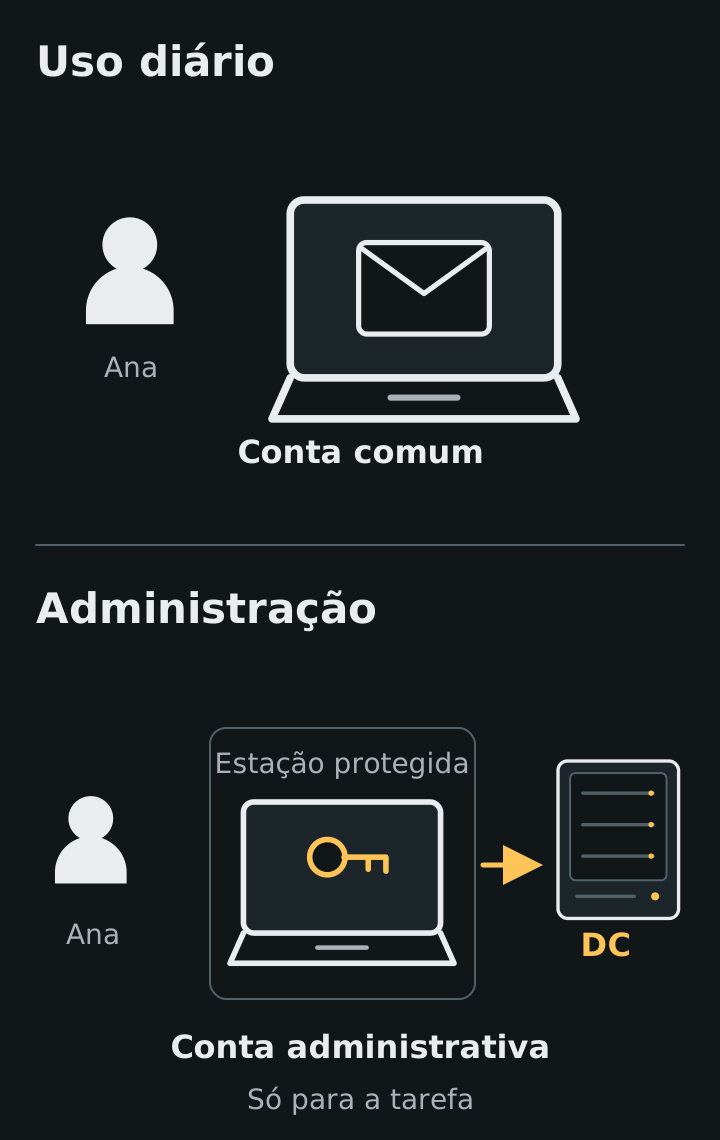
Um exemplo é uma conta administrativa usada para ler e-mail e navegar. Se essa rotina expõe a conta ou a sessão, o impacto pode alcançar funções administrativas. A orientação de menor privilégio é conceder apenas os direitos necessários à tarefa.
Na prática, a equipe deve separar contas comuns e administrativas, usar estações protegidas para administração, revisar quem possui privilégios e manter os controladores atualizados. Uma tarefa limitada não justifica automaticamente acesso de administrador do domínio.
Mais controladores ajudam na continuidade, mas não substituem recuperação
Um domínio pode ter vários DCs que replicam dados do diretório. A introdução à replicação do Active Directory explica como as alterações são distribuídas. Isso ajuda a manter o serviço disponível quando um controlador fica indisponível, conforme o projeto e a saúde do ambiente.
Por exemplo, dois DCs dependentes do mesmo equipamento físico ainda compartilham um ponto de falha. E replicação não equivale a backup: uma mudança indevida também pode se propagar. A recuperação precisa de planejamento próprio.
Também evite concluir que uma falha de DC desliga imediatamente todos os acessos. Sessões e tickets existentes podem continuar funcionando; um computador pode permitir entrada local com informações de logon anteriores em cache, conforme a configuração. Isso não garante novos acessos a recursos da rede.
Comece desenhando um acesso autorizado
Antes de instalar serviços, desenhe o caminho de Ana: computador, DNS, controlador e pasta. Marque quem verifica a identidade e quem aplica a permissão. Se conseguir explicar por que ela acessa Projetos e não Financeiro, você já entendeu uma distinção essencial.
Faça esse estudo em ambiente próprio ou com autorização explícita. Use contas e dados fictícios; não altere políticas, grupos ou serviços corporativos sem o responsável. O guia de primeiro laboratório seguro ajuda a preparar essa separação.
Por fim, este artigo trata de AD DS. Microsoft Entra ID é um serviço de identidade em nuvem com outro modelo; não é simplesmente um DC hospedado na internet. A comparação entre serviços de identidade da Microsoft ajuda a distinguir essas arquiteturas. Ao continuar seus estudos, identifique primeiro qual serviço seu ambiente utiliza.
Referências
- Microsoft Learn — Active Directory Domain Services overview ↗
- Microsoft Learn — DNS and AD DS ↗
- Microsoft Learn — Kerberos authentication overview ↗
- Microsoft Learn — Access control overview ↗
- Microsoft Learn — Group Policy overview ↗
- Microsoft Learn — Group Policy processing ↗
- Microsoft Learn — Active Directory replication concepts ↗
- Microsoft Learn — Securing domain controllers against attack ↗
- Microsoft Learn — Implementing least-privilege administrative models ↗
- Microsoft Learn — Cached domain logon information ↗
- Microsoft Learn — Compare identity solutions ↗